01 / Симптом
Что действительно произошло
Собираем время и признаки события, проверяем доступность и воспроизводим симптомы там, где это безопасно.
- Хронология первых событий
- Затронутые функции
- Видимые последствия
Если сервис упал, ведёт себя странно или есть признаки взлома, сначала определим масштаб и сохраним доступные факты. Проверим вероятные причины, отметим срочные меры и дадим план безопасного восстановления. Первичный вывод — в пределах двух рабочих дней после доступа.
До 2 рабочих дней после доступа к системе и журналам. Узкий разбор обычного сбоя — ориентир 15–22,5 тыс. ₽.
К расчёту ↗В первые часы легко потерять важные сведения или исправлять не ту причину. Первичный разбор отделяет подтверждённые факты от предположений и помогает выбрать следующий шаг.
Собираем время и признаки события, проверяем доступность и воспроизводим симптомы там, где это безопасно.
Сохраняем доступные сведения до изменений и сопоставляем логи, действия и состояние системы.
Показываем срочные меры, что нужно проверить дальше и какой объём устранения потребуется.
Если признаки указывают на активное массовое шифрование, утечку или затронуты несколько систем, узкий пакет может быть недостаточен. Масштаб и формат дальнейшего реагирования уточняем сразу после первичной оценки.
Один инцидент в одном веб-сервисе. Работаем с доступными журналами и событиями за согласованный короткий период, по умолчанию до 48 часов вокруг инцидента.
При подозрении на взлом не начинаем с произвольной «чистки»: сначала фиксируем доступные сведения и согласуем меры, которые ограничат риск и сохранят возможность расследовать событие.
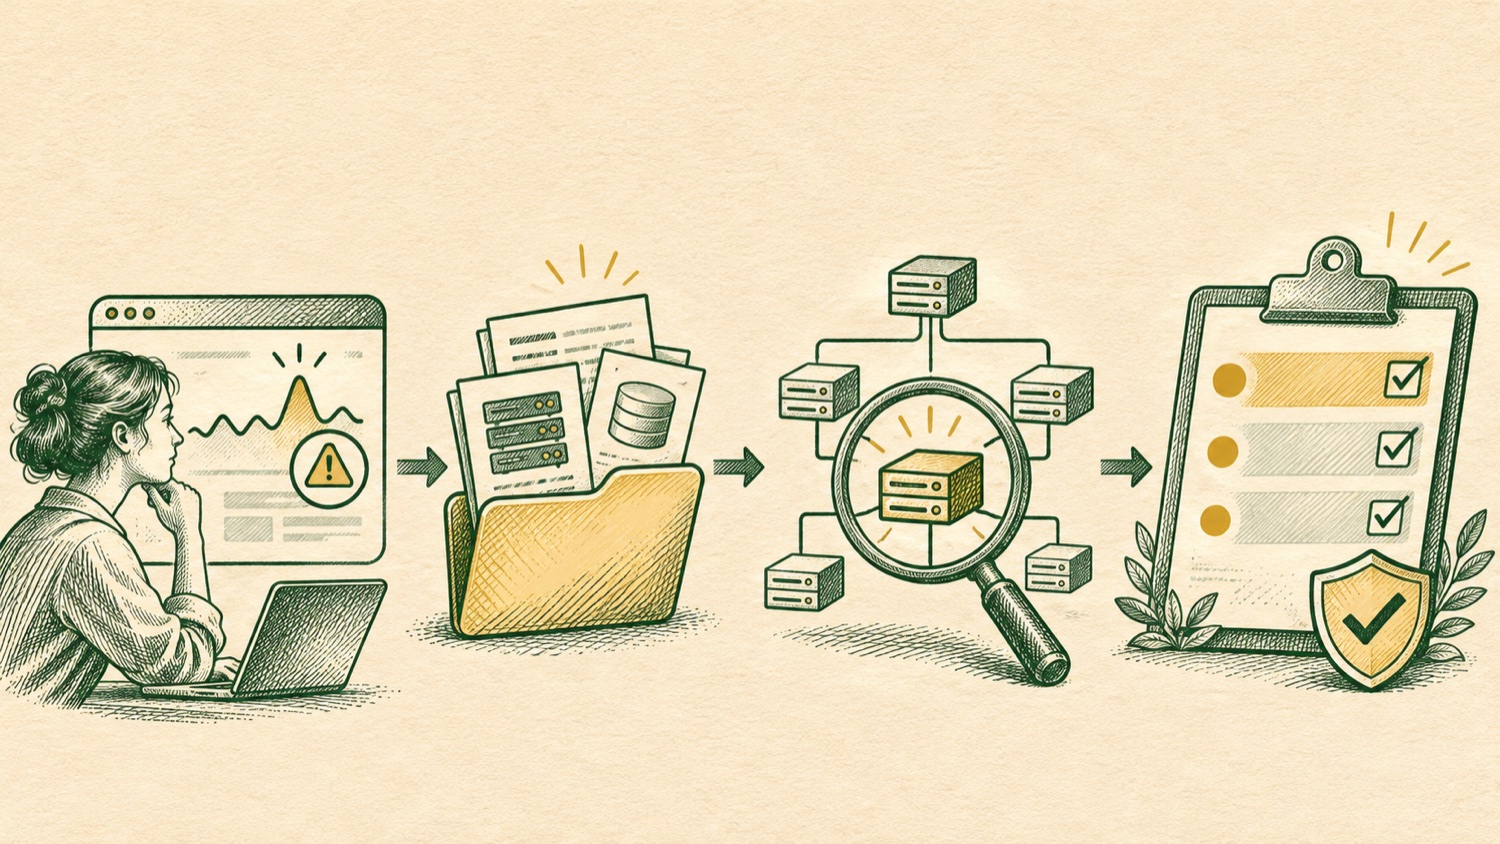
Собираем время, признаки и уже сделанные действия.
Отмечаем журналы и состояние системы до изменений.
Сопоставляем факты, определяем затронутые части и уверенность.
Разделяем срочные меры, дальнейшее исследование и устранение.
Выберите тип события, число затронутых сервисов, доступность журналов и дополнительные проверки. Калькулятор покажет часы по этапам и ориентир цены.
2 500 ₽/час работы команды. В пакет входят сбор фактов, анализ одного сервиса, оценка масштаба и короткий план. Работа ИИ-агентов отдельно не тарифицируется.
До доступа неизвестно, какие журналы сохранились и сколько систем связано с событием. Нижняя граница предполагает понятные признаки; верхняя учитывает проверку дополнительных гипотез.
Вы получите перечень следующих работ с приоритетами и ориентиром часов. Исправление, восстановление, длительное наблюдение и углублённая экспертиза не включены в цену первичной диагностики.
Оценки относятся к первичному разбору, а не ко всему восстановлению. Разница в цене связана с числом систем и доступностью фактов.
Один сервис, доступные журналы, признаки атаки отсутствуют.
15–22,5 тыс. ₽6–9 часов · обычно 1 рабочий деньОдин сервис, события за 48 часов, первичные меры и план.
27,5–35 тыс. ₽11–14 часов · обычно 2 рабочих дняНужно собрать данные из двух сервисов и восстановить часть хронологии.
42,5–65 тыс. ₽17–26 часов · обычно 2–3 рабочих дняЕсли затронуты персональные данные, есть активное распространение или нужны юридически значимые материалы, определим отдельный формат реагирования со специалистами нужного профиля.
Пакет обещает первичный разбор и план в пределах двух рабочих дней после доступа. Иногда причина позволяет согласовать быстрое исправление, но устранение и восстановление не входят автоматически и оцениваются отдельно.
До 14 часов по одному инциденту в одном сервисе: сбор доступных фактов, анализ короткого периода, оценка масштаба и вероятной причины, срочные рекомендации и короткий отчёт с планом.
Сообщите, что уже произошло и какие действия были выполнены. Не отправляйте пароли или секретные ключи через форму. После первого разговора согласуем безопасный доступ и порядок сохранения доступных журналов.
Эта услуга запускается в рабочее время после подтверждения доступов. Круглосуточное аварийное дежурство не входит в пакет. Если нужен иной режим, обсудим его отдельно до начала.
Не всегда. Если журналов мало или часть событий уже недоступна, мы разделим подтверждённые факты и гипотезы, укажем уровень уверенности и что нужно проверить дальше.
Калькулятор учитывает дополнительный первичный объём, но для масштабного инцидента понадобится отдельная схема реагирования и, возможно, профильные специалисты. Скажем это после начальной оценки, не выдавая узкий разбор за полное расследование.
Когда началась проблема, что не работает, какие есть признаки необычного поведения и что уже сделали? Не отправляйте через форму пароли и секретные ключи.